
Prudent
Pour les réseaux aux équipements sensibles : un appareil à la fois.
- 20paquets/s par appareil
- 2requêtes web/s par appareil
- 1connexions simultanées par appareil
Plateforme de gestion des vulnérabilités
Une visibilité complète sur les réseaux, serveurs et postes. Des priorités fondées sur l'exploitation réelle. Une remédiation concrète, mesurable et documentée. Le tout déployé dans votre infrastructure.
Demander une démoDécouvrir la plateforme
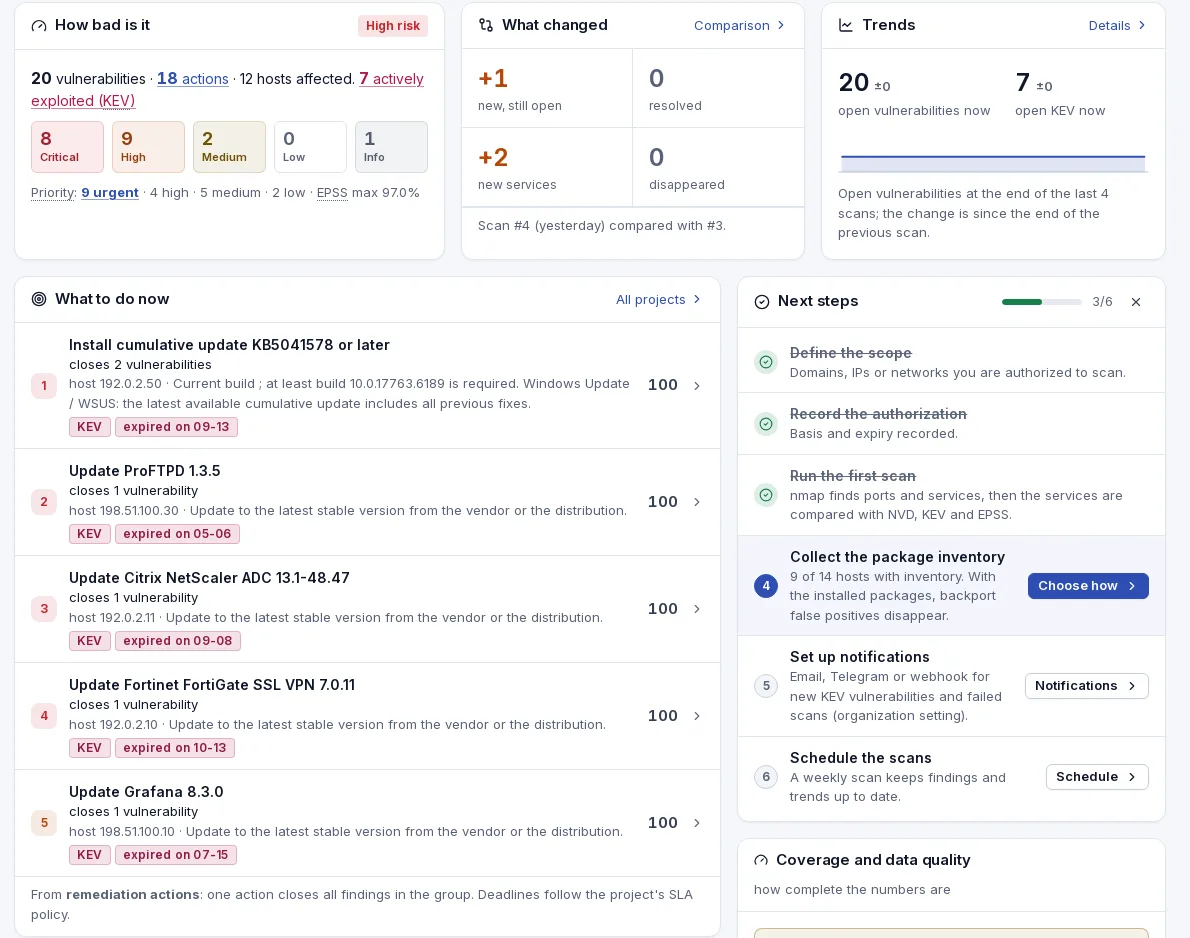
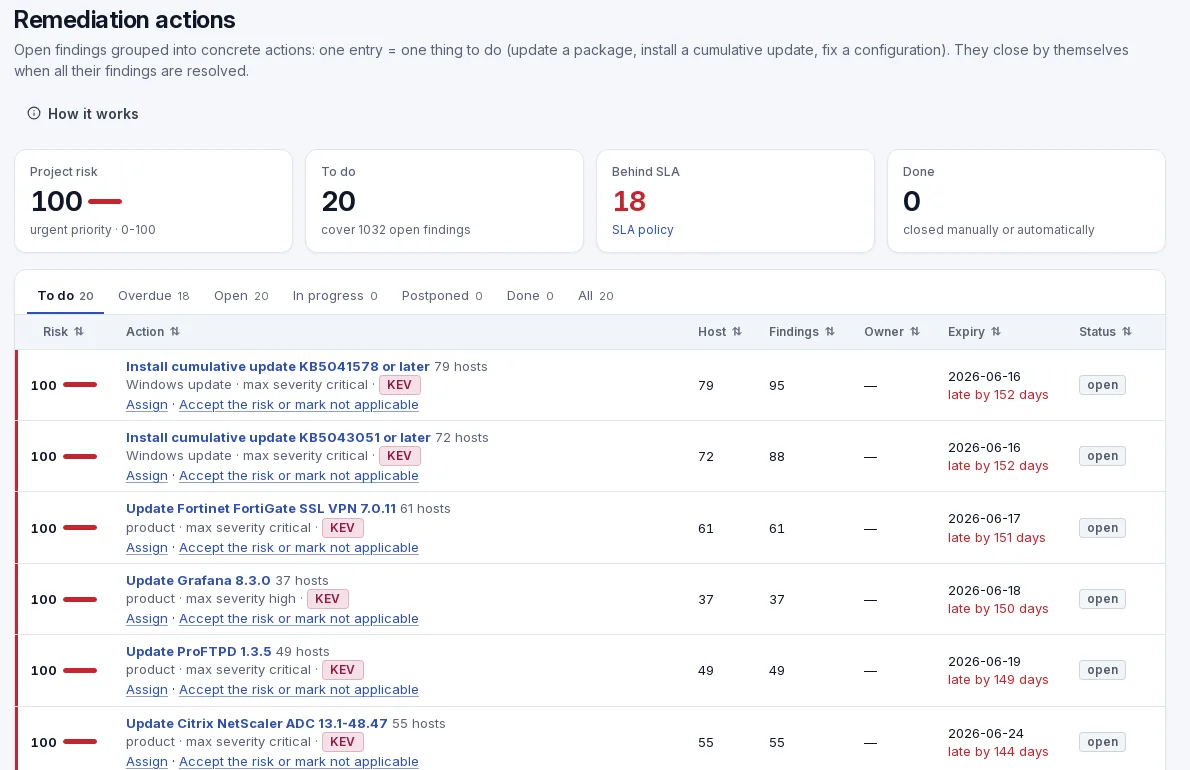
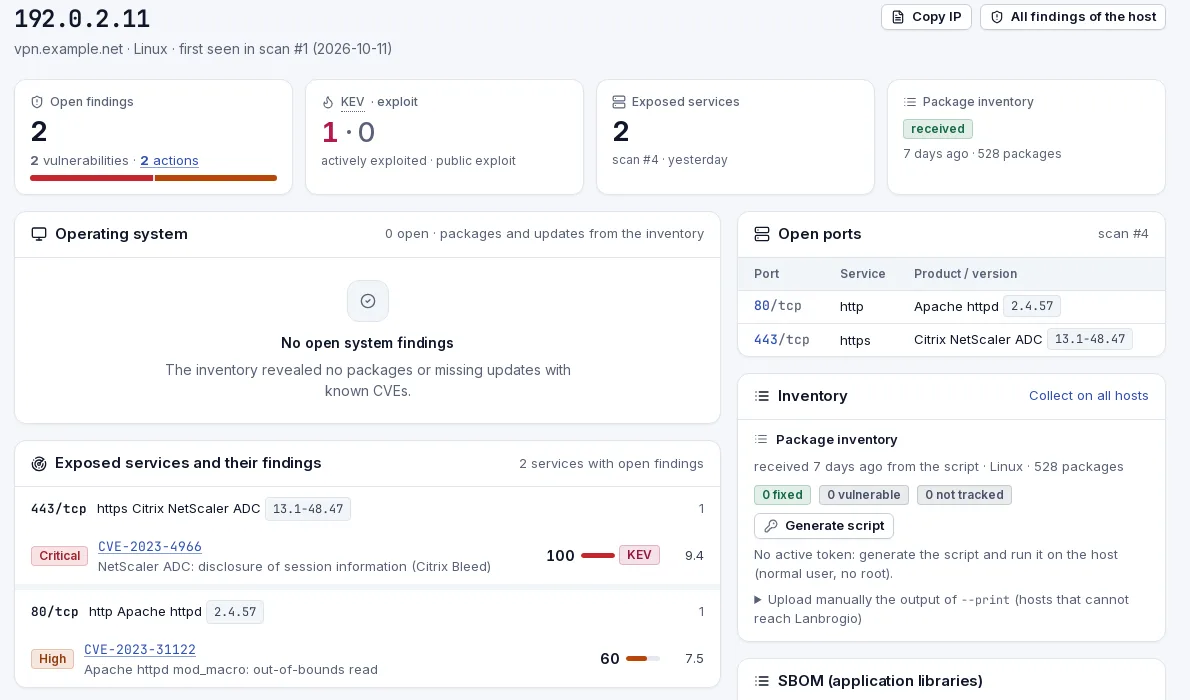
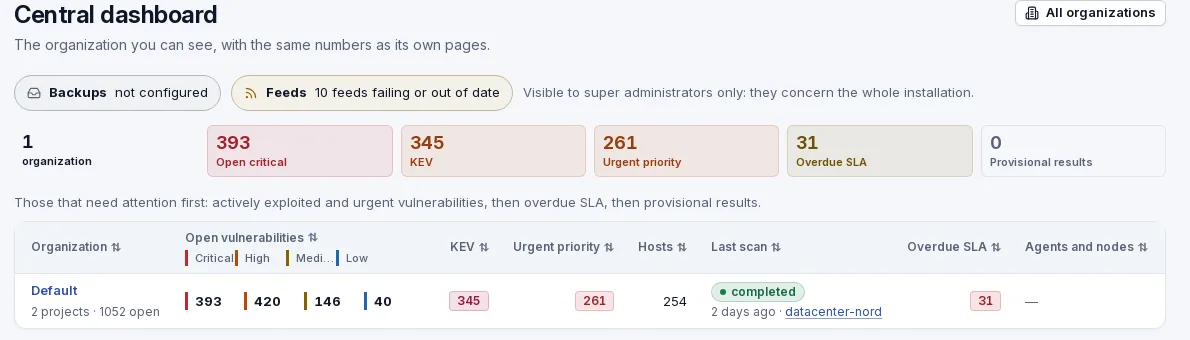
Valeurs du projet de démonstration inclus dans la plateforme.
Chaque étape alimente la suivante : les données ne quittent jamais votre périmètre et chaque étape reste tracée.
Hôtes, ports et services du réseau ; paquets et mises à jour installés sur serveurs et postes.
Comparaison avec NVD et les avis des distributions, de Microsoft et des éditeurs, avec vérification des rétroportages.
Un risque de 0 à 100 fondé sur l'exploitation connue (KEV), la probabilité (EPSS), l'exposition et la gravité.
Actions regroupées, attribuées et soumises à des échéances SLA, fermées automatiquement quand l'analyse le confirme.
Rapports de direction et techniques, tendances dans le temps, journal d'activité vérifiable.
Renseignement mis à jour automatiquement depuis
Mille CVE ne font pas un plan de travail. Lanbrogio les regroupe en actions concrètes, par exemple une mise à jour cumulative ou une version de produit, classées par risque avec le nombre d'hôtes concernés. Chaque action ferme toutes les vulnérabilités qu'elle corrige.
Une interface conçue pour décider vite : chaque page répond à une question.
Imprimantes, caméras et équipements industriels réagissent mal à un trafic excessif. Lanbrogio limite la charge sur chaque appareil, pas seulement au total : la protection reste la même quand il n'y a que quelques hôtes.
Pour les réseaux aux équipements sensibles : un appareil à la fois.
Le niveau par défaut : équilibre entre vitesse et prudence.
Pour les réseaux de serveurs et postes de travail récents.
Pour les grands réseaux robustes et les fenêtres de maintenance courtes.
Le profil Personnalisé conserve des valeurs réglées à la main pour les cas particuliers.
Un serveur central, des nœuds d'analyse sur les sites distants et des agents sur les systèmes. Nœuds et agents n'ouvrent que des connexions HTTPS sortantes : aucun port entrant à ouvrir sur les sites.
Ports et services, contrôles non intrusifs ciblés sur le bon service, vérifications TLS et SSH, quatre niveaux de vitesse avec des limites par appareil, analyses planifiées.
Paquets système, noyau en cours d'exécution, mises à jour Windows et applications installées, comparés aux avis des éditeurs.
NVD, CISA KEV, EPSS, CVE List, OSV, MSRC, CSAF et fin de vie, avec un score CVSS même avant sa publication par NVD.
Un indicateur unique combinant exploitation connue, probabilité, exposition et criticité des actifs.
Attribution, échéances SLA, exceptions justifiées avec date de fin, liens vers les tickets.
Tableau de bord central, rôles par organisation et projet, connexion LDAP ou OIDC, authentification à deux facteurs et clés d'accès.
Notifications par e-mail, Telegram et webhook, API REST avec jetons, import de résultats d'autres scanners.
Évaluation par hôte, files de travail séparées et mises à jour de la flotte uniquement en cas de changement réel.
Rapports de direction et techniques en PDF et HTML, accessibles et imprimables, dans les cinq langues de l'interface.
Un outil qui connaît toutes les faiblesses du réseau doit être le système le mieux protégé de l'infrastructure.
Installation sur votre serveur avec Docker. Les seules connexions sortantes téléchargent les flux publics.
Chaque opération est enregistrée dans une chaîne de hachage ; l'application ne peut ni la modifier ni la supprimer.
Rôles de base de données séparés pour l'application, les analyses et les sauvegardes ; le processus qui traite les réponses réseau ne détient aucune clé.
Sauvegardes nocturnes chiffrées avec restauration vérifiée ; agents et nœuds n'acceptent que des paquets signés.
Sur votre serveur. Lanbrogio s'installe dans votre infrastructure avec Docker ; les connexions sortantes servent à télécharger les flux publics de vulnérabilités.
Un serveur Linux (amd64 ou arm64) avec Docker. Environ 2 vCPU, 4 Go de RAM et 20 Go de disque jusqu'à 250 hôtes ; 4 vCPU, 8 Go et 50 Go pour environ 2 000 hôtes.
Les niveaux de vitesse limitent le trafic vers chaque appareil et le niveau Prudent analyse un appareil à la fois. Les ports d'impression ne reçoivent jamais de données.
Non. L'analyse réseau fonctionne sans agent. Pour l'inventaire logiciel, vous pouvez utiliser l'agent pour Linux et Windows, un script sans installation ou une connexion SSH.
Avec les nœuds d'analyse : des conteneurs installés sur le site qui se connectent au serveur uniquement en HTTPS sortant. Aucun port à ouvrir vers le site.
Interface et rapports en italien, anglais, français, espagnol et allemand.
Une présentation sur données de démonstration et un accompagnement pour un essai dans votre environnement.